Fermer Le Menu
    Facebook X (Twitter) Instagram
    Youpomme
    • TECH
      • Apple
      • App
    • Gaming
    • IA
    • Marketing
    • Lifestyle
      • Vie Pratique
      • Divertissement
    • Blog
    FORUM
    Youpomme
    Vous êtes à:Accueil » Vol de données DoorDash confirmé le 20 novembre 2025 : combien de clients?
    TECH

    Vol de données DoorDash confirmé le 20 novembre 2025 : combien de clients?

    YvesPar Yves28 août 2026Aucun commentaire4 Minutes de Lecture
    Facebook Twitter Pinterest LinkedIn Tumblr E-mail
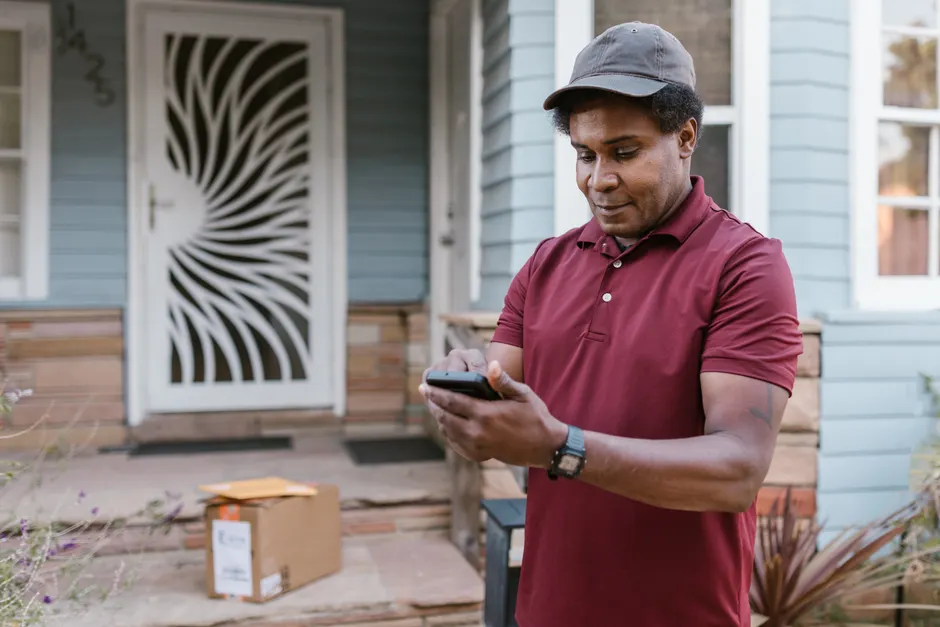
    A courier in a maroon shirt checks delivery details on his phone at a residential porch with parcels.
    Photo de RDNE Stock project sur Pexels.
    Partager
    Facebook Twitter Pinterest WhatsApp E-mail

    Le 20 novembre 2025DoorDash a reconnu qu’un tiers non autorisé avait pu consulter des données de clients après une attaque d’ingénierie sociale visant un salarié. Des adresses de domicile pourraient être concernées, mais l’entreprise n’a donné ni le nombre de comptes touchés ni la date de l’intrusion.

    La livraison arrive avec un colis surprise

    Dans une note d’assistance accessible depuis la rubrique Manage Your AccountDoorDash indique qu’une personne non autorisée a pu consulter des informations liées à des clients. L’entreprise ne précise ni la date exacte de l’intrusion ni le nombre de comptes concernés.

    Cette annonce confirme un accès possible, pas l’ampleur de l’incident. Sans chiffre, impossible de distinguer une série limitée de comptes d’une exposition plus large. Pour une plateforme qui conserve les lieux de livraison de ses utilisateurs, ce flou complique aussi l’évaluation du risque.

    Le fait établi tient en une ligne : des données ont pu être consultées, mais la taille de l’incident reste inconnue.

    Une adresse, ça ne se mange pas

    DoorDash affirme qu’aucune donnée qu’elle classe comme sensible n’a été consultée. Sa définition cite les numéros de sécurité sociale ou autres identifiants officiels, les informations de permis de conduire, ainsi que les données bancaires ou de carte de paiement.

    Une adresse de domicile n’est pas une donnée bancaire, mais elle reste une information personnelle exploitable. Elle peut aider un interlocuteur à rendre crédible un faux appel au sujet d’une commande, d’un remboursement ou d’un compte. La formule « aucune donnée sensible » ne suffit donc pas à écarter le risque lié aux adresses potentiellement accessibles.

    Une adresse exposée appelle un réflexe simple

    Vérifiez toute demande depuis l’application ou le site officiel de DoorDash. Ne communiquez ni code reçu par SMS, ni mot de passe, ni coordonnées bancaires par téléphone, même si l’interlocuteur connaît une adresse de livraison.

    L’ingénierie sociale passe au drive

    person standing near hallway table and window
    Photo de David Hellmann sur Unsplash.

    D’après la note de l’entreprise, l’accès serait passé par un salarié ciblé lors d’une arnaque d’ingénierie sociale. DoorDash ne décrit pas la méthode utilisée. Il est donc impossible de déterminer s’il s’agissait d’une fausse demande interne, d’une usurpation d’identité ou d’une autre manipulation.

    Le point d’entrée décrit concerne les accès humains et les procédures internes, pas une faille identifiée dans l’application ou le site. Un correctif logiciel ne suffit pas à traiter ce type d’incident : il faut aussi revoir les contrôles d’accès, la vérification des demandes et la formation des équipes. Là, le menu est nettement moins appétissant.

    La porte d’entrée annoncée est humaine, ce qui rend l’affaire impossible à résumer par une simple mise à jour.

    B155060, le numéro qui ne se commande pas

    DoorDash indique avoir mandaté une société externe pour enquêter sur l’incident et avoir prévenu les autorités. L’entreprise dit également avoir renforcé ses systèmes de sécurité et lancé une nouvelle formation pour ses employés. Ces mesures correspondent au mode d’accès décrit, mais elles ne précisent toujours pas combien de clients sont concernés.

    Les clients qui souhaitent obtenir des informations supplémentaires peuvent contacter le centre d’appels de DoorDash en indiquant la référence B155060. La démarche peut suivre trois étapes :

    1. Consulter la rubrique Manage Your Account sur le site officiel de DoorDash et vérifier si un avis concerne le compte.
    2. Contacter le centre d’appels avec la référence B155060 si une clarification est nécessaire.
    3. Refuser toute demande de mot de passe, de code de validation ou de coordonnées bancaires reçue par un canal inattendu.

    La transparence reste en rupture

    Dans sa communication, DoorDash écrit être « committed to protecting your privacy », soit « engagée à protéger votre vie privée ». Cette phrase ne répond pas aux deux questions concrètes laissées ouvertes le 20 novembre 2025 : quand l’intrusion s’est-elle produite et combien de comptes doivent-ils être examinés?

    L’enquête externe et la notification des autorités montrent que l’entreprise traite l’incident comme un problème de sécurité. Elles ne remplacent pas les informations manquantes. Tant que DoorDash n’aura pas précisé le périmètre de l’accès, un appel qui mentionne une commande ou une adresse connue devra être vérifié depuis un canal officiel. Une livraison de repas, oui. Une adresse qui part chez un tiers inconnu, beaucoup moins.

    Sources et références scientifiques
    1. Oliver Haslam. DoorDash confirms user data theft for an unknown number of customers. 2025.
    2. AppleInsider. DoorDash confirms user data theft for an unknown number of customers – NewsBreak. 2025.

    Articles relatifs:

    • découvrez les implications et les conséquences des opérations non autorisées. informez-vous sur la sécurité, la légalité et les mesures à prendre pour éviter des actions inappropriées.
      Solutions pour résoudre le problème d'"Opération non…
    • A programmer in a blue shirt coding on an iMac. Perfect for technology or work-related themes.
      Exploitation d'une vulnérabilité zéro-day de…
    • whatsapp a corrigé une grave faille de sécurité 'zero-click' qui permettait aux pirates d'infiltrer les appareils apple à l'aide de logiciels espions, protégeant ainsi ses utilisateurs de potentielles attaques silencieuses.
      WhatsApp corrige une faille 'zero-click' exploitée…
    • découvrez comment un ancien ingénieur d'apple met en œuvre les stratégies révolutionnaires de la silicon valley pour transformer la technologie de défense en europe. explorez l'innovation à l'intersection de la technologie et de la sécurité.
      un ancien ingénieur d'Apple applique les stratégies…
    • découvrez macos, le système d'exploitation d'apple qui allie performance, sécurité et design élégant. profitez d'une expérience utilisateur fluide avec des fonctionnalités innovantes et une intégration parfaite entre tous vos appareils apple.
      Téléchargez Mac OS X Snow Leopard : Installer…
    • découvrez comment des cybercriminels exploitent le calendrier icloud d'apple pour envoyer des e-mails de phishing via ses serveurs, et apprenez à vous protéger contre cette nouvelle menace.
      Utilisation abusive du calendrier iCloud pour…
    applications protection des données sécurité informatique technologie
    Yves
    • Site web

    Bonjour ! Je suis Yves, un passionné de technologie et du web, âgé de 35 ans. J'adore explorer les innovations numérique et partager mes connaissances avec autrui. Mon objectif est d'aider chacun à naviguer dans l'univers digital avec aisance. Bienvenue sur mon site !

    Connexes Postes

    iFixit revient sur l’App Store le 9 décembre 2025 avec FixBot, mais la batterie fait doublon

    Par Yves13 septembre 2026

    Tap to Pay sur iPhone arrive à Hong Kong le 9 décembre 2025: le terminal tient dans la main

    Par Yves13 septembre 2026

    Netflix vise Warner pour 83 milliards : Ted Lasso reste sur Apple TV+, pour l’instant

    Par Yves13 septembre 2026

    AirPods Pro et audition : 35 adultes, des gains mesurés, sans miracle

    Par Yves12 septembre 2026
    Ajouter Un Commentaire
    Laisser Une Réponse Annuler La Réponse

    iPad Air M3 à 449,99 dollars sur Amazon : le coupon n’est pas automatique

    13 septembre 2026

    iFixit revient sur l’App Store le 9 décembre 2025 avec FixBot, mais la batterie fait doublon

    13 septembre 2026

    Tap to Pay sur iPhone arrive à Hong Kong le 9 décembre 2025: le terminal tient dans la main

    13 septembre 2026

    Messages par satellite arrive au Japon sur iPhone 14, le ciel en renfort

    13 septembre 2026

    Netflix vise Warner pour 83 milliards : Ted Lasso reste sur Apple TV+, pour l’instant

    13 septembre 2026

    iPhone vers Android: le transfert sans fil arrive en 2026, avec quelques cadenas

    13 septembre 2026

    AirPods Pro et audition : 35 adultes, des gains mesurés, sans miracle

    12 septembre 2026

    Apple Car Key arrive dans les Rivian R1 en décembre 2025, CarPlay reste au garage

    12 septembre 2026

    Golden Globes 2026 : Apple TV aligne 14 nominations, le jardin clos s’expose

    12 septembre 2026

    Aqara S1 Plus : Siri arrive, Chamberlain ferme le garage

    12 septembre 2026

    Newsletter

    Obtenez les dernières nouvelles !

    Categories

    • Apple
    • Applications
    • Blog
    • Divertissement
    • Gaming
    • IA
    • Lifestyle
    • Marketing
    • TECH
    • Tutoriels
    • Vie Pratique
    • Mentions légales
    • Politique de Confidentialité
    • Contact
    © 2026

    Type ci-dessus et appuyez sur Enter pour la recherche. Appuyez sur Esc pour annuler.

    Nous utilisons des cookies pour vous garantir la meilleure expérience sur notre site web. Si vous continuez à utiliser ce site, nous supposerons que vous en êtes satisfait.