Fin janvier 2026des annonces sponsorisées pour des outils de nettoyage Mac ont redirigé des internautes vers de fausses pages d’assistance Apple. Le piège ne reposait pas sur un simple téléchargement, mais sur une commande à coller dans Terminal. Pratique, le jardin clos, quand on lui ouvre soi-même la porte.
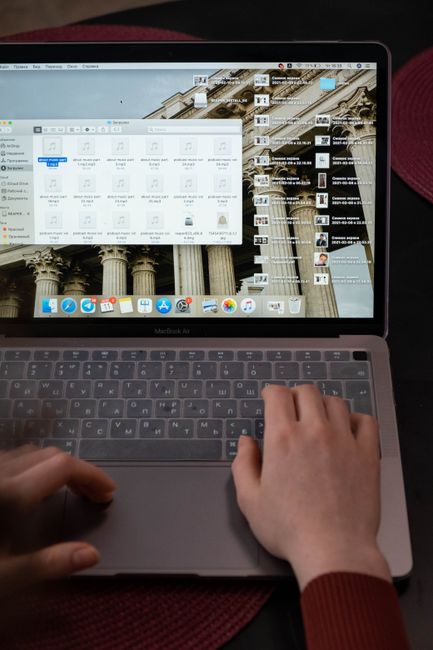
Le jardin clos prend la ligne Terminal
La campagne visait des recherches comme « mac cleaner », « clean mac storage » ou « disk cleanup ». Les annonces apparaissaient dans les résultats sponsorisés de Google Ads. Certaines affichaient d’abord des adresses Google légitimes, comme business.google.com ou docs.google.comavant de rediriger l’internaute.
La page finale pouvait se trouver sur script.google.com tout en imitant l’assistance Apple avec son logo, ses menus et sa typographie. Elle affirmait que le stockage du Mac était plein ou corrompu, puis proposait une réparation rapide. La réparation en question consistait à copier une commande dans Terminal.
Des chercheurs de MacKeeper ont documenté deux variantes de cette campagne les 28 et 29 janvier 2026. Certaines annonces semblaient associées à des comptes publicitaires ayant déjà diffusé des campagnes légitimes. L’hypothèse d’un compte compromis a été avancée, sans confirmation publique définitive. Dans ce cas, l’historique du compte devient un faux gage de confiance.
Google Ads, l’attrape-clic en vitrine
Photo de Agence Olloweb sur Unsplash.
Dans la première variante, la commande affichait des messages rassurants dans la fenêtre de Terminalavec une prétendue analyse du stockage ou une barre de progression. Cette animation ne faisait que détourner l’attention pendant que d’autres instructions s’exécutaient en arrière-plan. L’écran simule le nettoyage, mais la commande peut lancer une autre opération.
Base64bash et rideau de fumée
La seconde variante dissimulait une partie du script avec un encodage Base64. Le contenu était ensuite décodé, transmis à bash et utilisé pour récupérer un script distant. Des appels silencieux de type curl pouvaient suivre des redirections et exécuter le contenu récupéré sans afficher de progression claire.
Cette obfuscation rend la commande plus difficile à lire et peut compliquer sa détection immédiate. Selon les droits de l’utilisateur et le contenu du script distant, le résultat peut inclure la modification de réglages, l’installation d’une persistance ou le vol d’identifiants et de clés SSH. On est loin du petit coup de balai promis par la page.
Gatekeeper et la notarisation contrôlent principalement les applications téléchargées et lancées comme telles. Ils ne jouent pas le même rôle lorsqu’un utilisateur colle lui-même une instruction dans Terminal. La commande s’exécute avec les droits de cet utilisateur, et une demande de mot de passe administrateur peut ensuite élargir ses possibilités. Le malware n’a pas besoin de forcer la porte si l’utilisateur lance lui-même le code.
Le vrai support Apple ne joue pas à cache-cache
Pour l’assistance Apple, l’adresse attendue commence par support.apple.com. Une page finale sur un service Google, une adresse inconnue ou une URL qui multiplie les redirections n’est pas rendue officielle par la présence du logo Apple. Il faut examiner l’adresse dans la barre du navigateur, pas seulement le graphisme.
Sur Safarile survol d’un lien affiche sa destination en bas à gauche de la fenêtre. Ce réflexe ne suffit pas pour le premier clic de cette campagne, puisque l’annonce pouvait pointer vers un domaine Google légitime. Il reste utile sur la page finale, notamment avant de suivre un lien ou de télécharger un fichier.
Pour accéder à l’aide, ouvrez directement un favori connu ou saisissez vous-même l’adresse du support Apple. Pour un logiciel, partez de l’App Store ou du site officiel de l’éditeur, puis vérifiez le nom exact de l’application et de l’éditeur. Une annonce placée en tête des résultats n’est pas un raccourci fiable. Parfois, c’est juste un tapis rouge pour escrocs.
Quand macOS fait le ménage sans incantation
Photo de cottonbro studio sur Pexels.
Pour vérifier l’espace disponible, utilisez les réglages de stockage intégrés à macOS. Ils permettent de voir les catégories qui occupent le disque et les fichiers volumineux avant toute suppression. Ce diagnostic ne demande pas de coller un script trouvé dans une annonce.
La même prudence s’applique aux alertes de mise à jour, de compte Apple ou de sécurité. Une page qui affirme que le Mac est corrompu, que le stockage est plein ou qu’une menace vient d’être détectée cherche à provoquer une réaction immédiate. Plus l’alerte impose l’urgence, moins il faut exécuter quoi que ce soit sans vérification.
Cette campagne rappelle la limite du jardin clos d’Apple. L’écosystème fermé réduit certains risques liés aux applications, mais il ne peut pas empêcher un utilisateur de lancer une commande présentée comme une réparation. La sécurité du système et la manipulation psychologique ne jouent pas sur le même terrain.
Si le Terminal a parlé, on coupe le micro
Si vous avez collé ou exécuté une commande provenant d’une page inconnue, considérez le Mac comme potentiellement compromis jusqu’au diagnostic. Ne relancez pas la commande pour vérifier le résultat et ne saisissez pas de mot de passe administrateur demandé par la page.
Fermez la page frauduleuse et n’interagissez plus avec son contenu. Si la commande vient d’être exécutée, déconnectez temporairement le Mac du réseau.
Si vous avez saisi un mot de passe, modifiez-le depuis un autre appareil de confiance. Commencez par le compte Apple, la messagerie et les services sensibles, puis activez l’authentification à deux facteurs lorsqu’elle est disponible.
Faites examiner le Mac par un professionnel de la sécurité ou le service informatique de votre organisation. Le diagnostic doit intervenir avant une tentative de nettoyage improvisée.
Signalez l’annonce et la page frauduleuse à Google. Conservez les adresses visibles et les captures d’écran sans rouvrir la page ni exécuter la commande.
Sur un Mac, le meilleur nettoyeur reste parfois un onglet fermé avant le Terminal.
Sources et références scientifiques
William Gallagher. Mac malware is sneaking into some sponsored Google ads. 2026.
Fake “Mac Cleaner” Ads Abuse Google Search to Deliver Malware to macOS Users.
Lucas Martin. Threat Actors Abuse Google Ads to Push Fake Mac Cleaners. 2026.
Bonjour ! Je suis Yves, un passionné de technologie et du web, âgé de 35 ans. J'adore explorer les innovations numérique et partager mes connaissances avec autrui. Mon objectif est d'aider chacun à naviguer dans l'univers digital avec aisance. Bienvenue sur mon site !
Nous utilisons des cookies pour vous garantir la meilleure expérience sur notre site web. Si vous continuez à utiliser ce site, nous supposerons que vous en êtes satisfait.